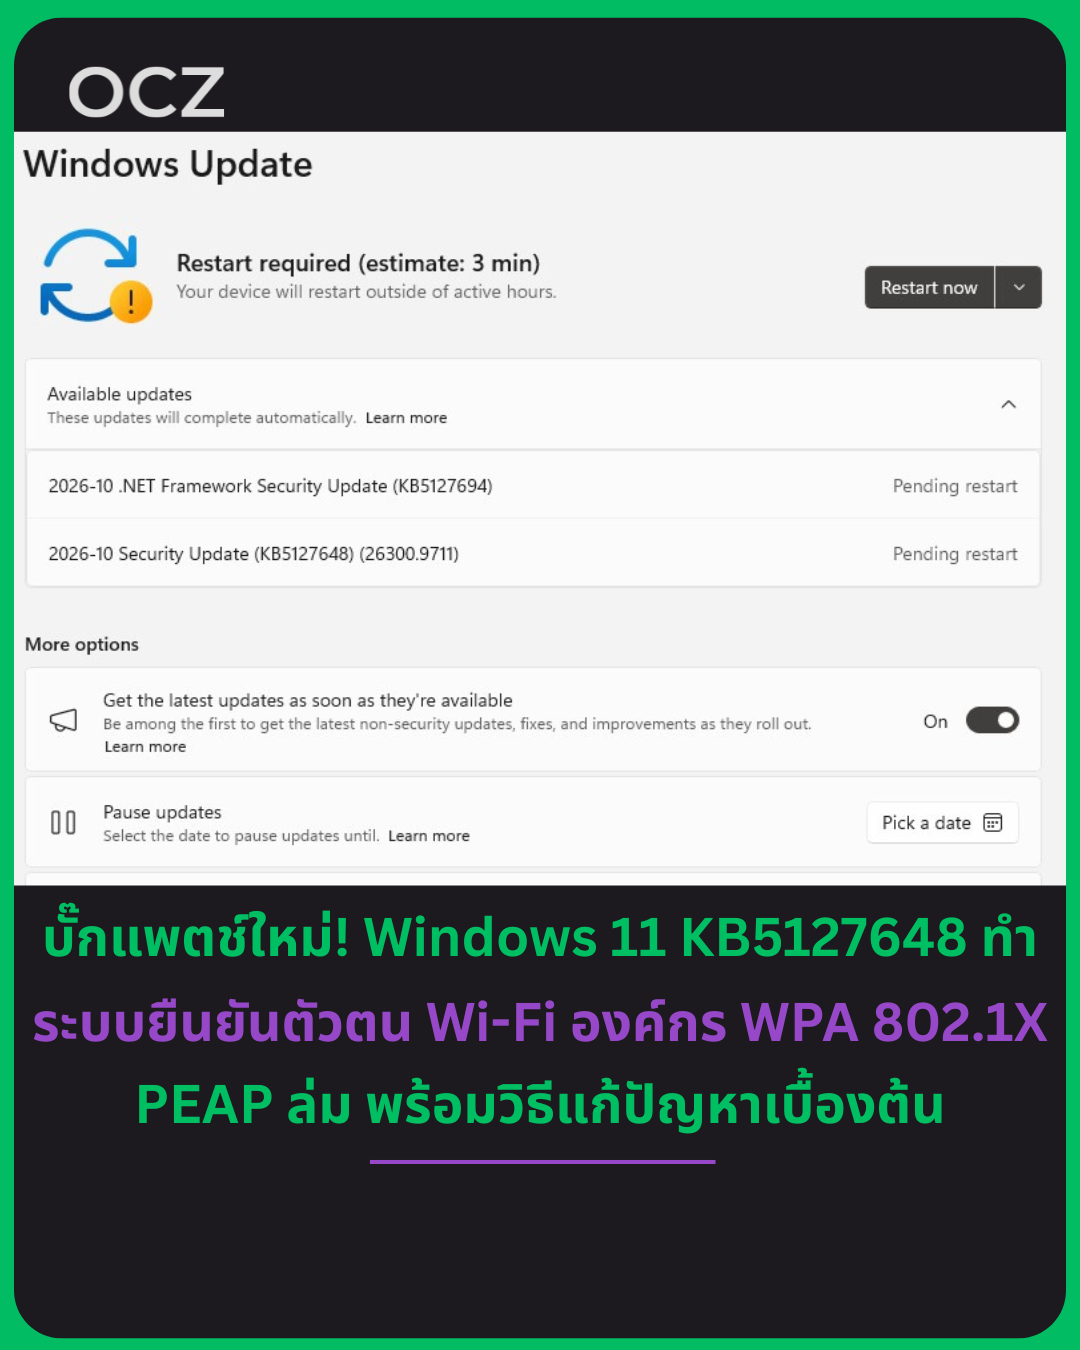
Windows 11 อัปเดตใหม่ทำ Wi-Fi บริษัทใช้ไม่ได้! KB5127648 พังระบบ 802.1X มีวิธีแก้ผ่าน Registry
Microsoft ปล่อยอัปเดตความปลอดภัย Windows 11 ประจำเดือนตุลาคม 2026 หมายเลข KB5127648 แต่กลับมีรายงานปัญหาจากผู้ดูแลระบบไอทีว่า หลังติดตั้งอัปเดตดังกล่าว คอมพิวเตอร์บางเครื่องไม่สามารถเชื่อมต่อเครือข่าย Wi-Fi ขององค์กรที่ใช้ระบบยืนยันตัวตน WPA2-Enterprise ร่วมกับ 802.1X และ PEAP ได้
ปัญหานี้ไม่ได้เกิดขึ้นกับ Wi-Fi ทุกประเภท โดยเครือข่ายที่ใช้ WPA2-Personal สำหรับบ้านหรือสำนักงานขนาดเล็กยังสามารถเชื่อมต่อได้ตามปกติในกรณีที่มีการรายงาน ขณะที่อุปกรณ์ซึ่งใช้ชิป Wi-Fi จาก Intel และ Qualcomm ก็พบปัญหาเช่นกัน ทำให้มีข้อสงสัยว่าต้นเหตุเกี่ยวข้องกับการเปลี่ยนแปลงของ Windows มากกว่าฮาร์ดแวร์จากผู้ผลิตรายใดรายหนึ่ง
รายงานจากผู้ดูแลระบบระบุว่า การถอนการติดตั้ง KB5127648 แล้วรีสตาร์ตเครื่องสามารถทำให้การเชื่อมต่อกลับมาใช้งานได้ ซึ่งเป็นหลักฐานสนับสนุนว่าอัปเดตนี้มีความเกี่ยวข้องกับปัญหาที่เกิดขึ้น
ต้นเหตุอาจเกี่ยวข้องกับการบล็อกระบบยืนยันตัวตน NTLMv1 แบบเดิม
ประเด็นสำคัญอยู่ที่การเปลี่ยนแปลงด้านความปลอดภัยของ Windows ซึ่งเกี่ยวข้องกับการสร้างข้อมูลรับรองตัวตนที่อาศัย NTLMv1-derived credentials
Microsoft พยายามลดการพึ่งพาระบบยืนยันตัวตนแบบเก่าที่มีความเสี่ยงด้านความปลอดภัย โดยก่อนหน้านี้ Windows มีการตรวจสอบและบันทึกการใช้งานในโหมด Audit ก่อนที่การบังคับใช้ข้อจำกัดจะเข้มงวดขึ้น
ข้อมูลจากผู้ดูแลระบบและรายงานทางเทคนิคระบุว่า การเปลี่ยนแปลงที่เกี่ยวข้องกับค่า Registry ชื่อ BlockNtlmv1SSO อาจทำให้การยืนยันตัวตนแบบ Single Sign-On (SSO) ที่อาศัย MS-CHAPv2 ในเครือข่าย 802.1X ล้มเหลวหลังติดตั้งอัปเดตเดือนตุลาคม
อย่างไรก็ตาม ณ วันที่ 15 ตุลาคม 2026 Microsoft ยังไม่ได้ระบุปัญหาการเชื่อมต่อ WPA2-Enterprise นี้ไว้ในรายการ Known Issues ของหน้ารายละเอียด KB5127648 อย่างเป็นทางการ จึงควรมองสาเหตุและวิธีแก้ดังกล่าวเป็นข้อมูลจากรายงานของผู้ดูแลระบบที่พบปัญหา ไม่ใช่คำชี้แจงยืนยันจาก Microsoft
วิธีแก้เบื้องต้นผ่าน Registry โดยไม่ต้องถอนอัปเดต
มีผู้ดูแลระบบหลายรายรายงานว่าสามารถแก้ปัญหาได้ด้วยการเปลี่ยนค่า BlockNtlmv1SSO จากการบังคับใช้กลับไปเป็นโหมด Audit วิธีนี้เหมาะสำหรับผู้ดูแลระบบหรือผู้ใช้ที่มีความเข้าใจการปรับแต่ง Registry โดยเฉพาะเครื่องที่เชื่อมต่อเครือข่ายองค์กร
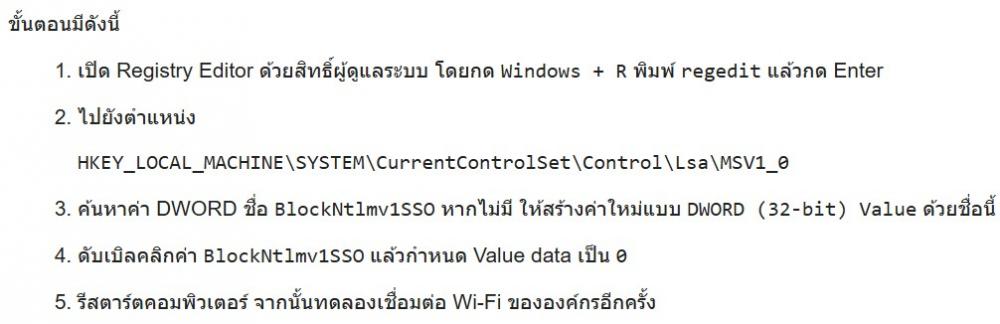
ขั้นตอนมีดังนี้
-
เปิด Registry Editor ด้วยสิทธิ์ผู้ดูแลระบบ โดยกด
Windows + Rพิมพ์regeditแล้วกด Enter -
ไปยังตำแหน่ง
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlLsaMSV1_0 -
ค้นหาค่า DWORD ชื่อ
BlockNtlmv1SSOหากไม่มี ให้สร้างค่าใหม่แบบDWORD (32-bit) Valueด้วยชื่อนี้ -
ดับเบิลคลิกค่า
BlockNtlmv1SSOแล้วกำหนด Value data เป็น0 -
รีสตาร์ตคอมพิวเตอร์ จากนั้นทดลองเชื่อมต่อ Wi-Fi ขององค์กรอีกครั้ง
การตั้งค่า 0 จะทำให้ระบบกลับไปใช้โหมด Audit ซึ่งมีความผ่อนปรนกว่าโหมด Enforce ที่บล็อกการทำงานดังกล่าว และมีผู้ดูแลระบบรายงานว่าสามารถแก้ปัญหาได้ด้วยวิธีนี้ รวมถึงสามารถกระจายการตั้งค่าผ่าน Group Policy ในองค์กรได้
ข้อควรระวัง: วิธีนี้เป็นเพียงแนวทางแก้ชั่วคราว
การเปลี่ยนค่า Registry ข้างต้นมีผลต่อการบังคับใช้นโยบายความปลอดภัย ไม่ใช่เพียงการแก้ปัญหา Wi-Fi ทั่วไป การกลับไปใช้โหมด Audit อาจเปิดทางให้พฤติกรรมการยืนยันตัวตนแบบเก่าทำงานต่อได้ จึงควรประเมินความเสี่ยงก่อนนำไปใช้กับคอมพิวเตอร์จำนวนมาก
ในระยะยาว Microsoft แนะนำให้เครือข่ายที่ยังใช้ PEAP-MSCHAPv2 หรือ MS-CHAPv2 พิจารณาย้ายไปใช้ระบบยืนยันตัวตนแบบใบรับรองดิจิทัล เช่น EAP-TLS หรือ PEAP-TLS ซึ่งมีความปลอดภัยกว่าในสถานการณ์ที่รองรับ
สำหรับผู้ใช้ทั่วไปที่เชื่อมต่อ Wi-Fi บ้านด้วยรหัสผ่าน WPA2-Personal หากยังใช้งานได้ตามปกติ ไม่จำเป็นต้องแก้ Registry ตามขั้นตอนนี้โดยไม่มีเหตุผล
ขณะนี้ผู้ดูแลระบบควรตรวจสอบก่อนว่าเครื่องได้รับ KB5127648 แล้วหรือไม่ และปัญหาเกิดเฉพาะเครือข่ายองค์กรที่ใช้ 802.1X กับ PEAP หรือไม่ ก่อนตัดสินใจถอนอัปเดตหรือเปลี่ยนการตั้งค่าความปลอดภัยของ Windows
ที่มา: Neowin