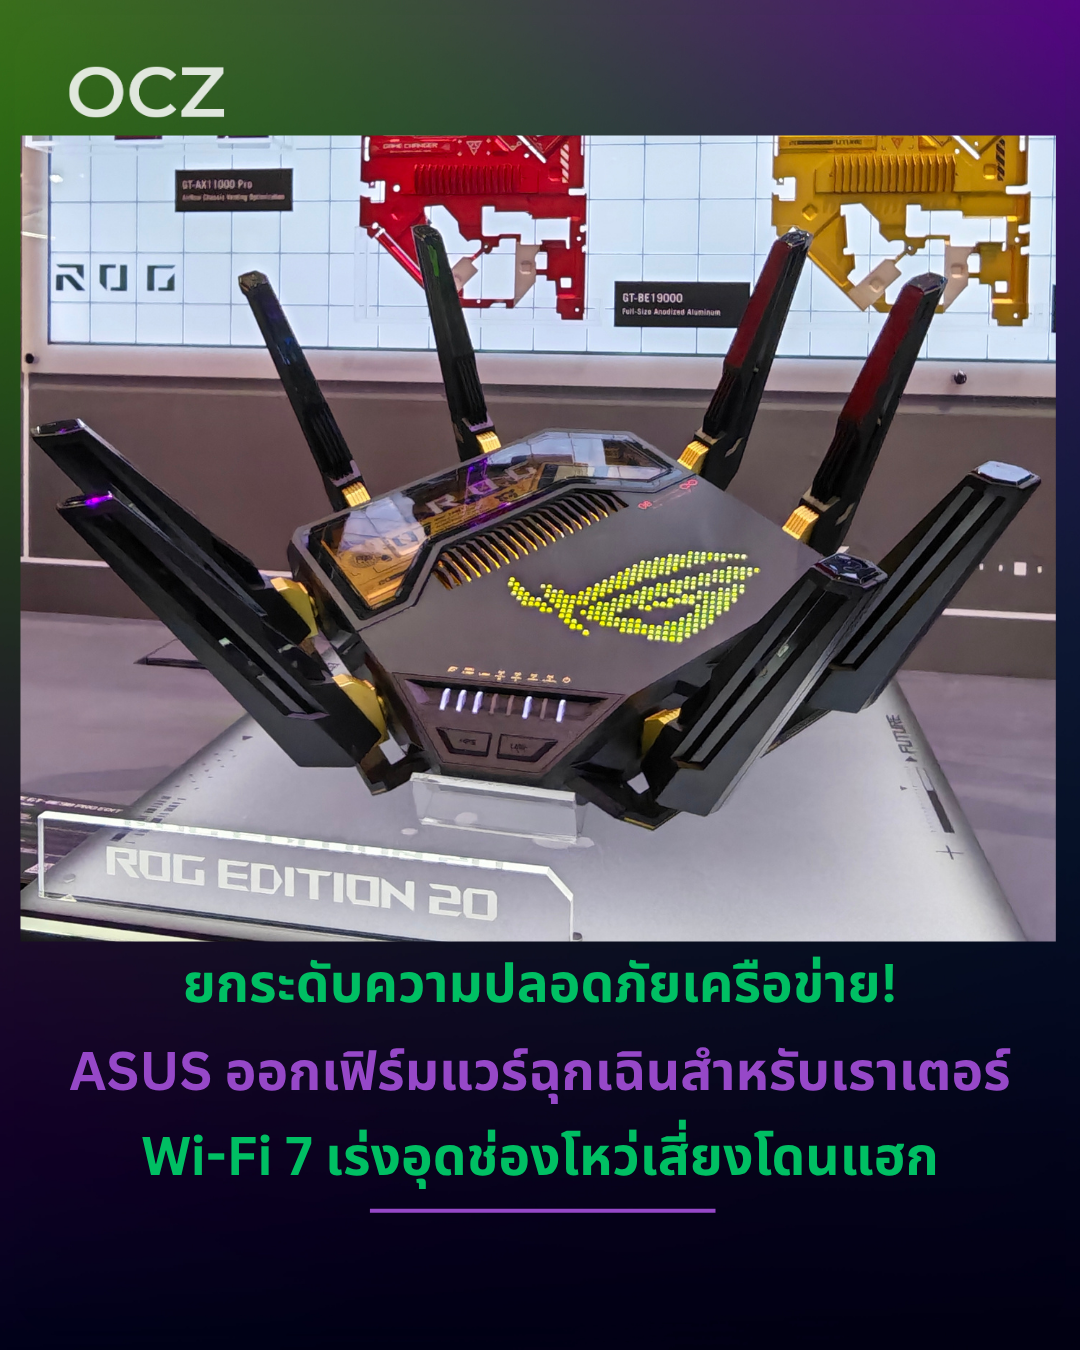
ASUS เร่งออกอัปเดตอุดช่องโหว่เราเตอร์ Wi-Fi 7 เปิดทางแฮ็กเกอร์ยึดสิทธิ์แอดมินได้โดยไม่ต้องใช้รหัสผ่าน!
ASUS ออกอัปเดตความปลอดภัยเร่งด่วนสำหรับเราเตอร์ที่ได้รับผลกระทบจากช่องโหว่การตรวจสอบสิทธิ์ผิดพลาด (Improper Authentication) ซึ่งอาจเปิดทางให้ผู้โจมตีที่อยู่บนเครือข่ายใกล้เคียงเข้าถึงสิทธิ์ผู้ดูแลระบบของเราเตอร์ได้โดยไม่ต้องมีชื่อบัญชีหรือรหัสผ่าน โดยช่องโหว่นี้ส่งผลกระทบต่อเราเตอร์ที่ใช้เฟิร์มแวร์ตระกูล 3.0.0.6_102
ความเสี่ยงดังกล่าวทำให้ผู้โจมตีอาจเปลี่ยนแปลงการตั้งค่าเครือข่าย เข้าควบคุมฟังก์ชันการจัดการเราเตอร์ หรือรบกวนการทำงานของระบบได้ จึงเป็นปัญหาที่ผู้ดูแลเครือข่ายและผู้ใช้ตามบ้านไม่ควรมองข้าม
ช่องโหว่นี้ได้รับการระบุเป็น CVE-2026-93489 และมีคะแนนความรุนแรง CVSS 4.0 อยู่ที่ 8.7 จาก 10 คะแนน จัดอยู่ในระดับสูง
ลักษณะสำคัญคือ ผู้โจมตีที่เข้าถึงเครือข่ายใกล้เคียงสามารถส่ง HTTP Request ไปยังเราเตอร์และปลอมแปลง Access Ticket เพื่อดำเนินการที่ต้องใช้สิทธิ์ผู้ดูแลระบบได้ โดยไม่จำเป็นต้องผ่านกระบวนการยืนยันตัวตนตามปกติ
อย่างไรก็ตาม คำว่าเครือข่ายใกล้เคียงไม่ได้หมายความว่าใครก็ตามบนอินเทอร์เน็ตจะโจมตีเราเตอร์ได้จากทุกที่โดยอัตโนมัติ เพราะผู้โจมตีต้องสามารถเข้าถึงเครือข่ายที่เกี่ยวข้องกับเราเตอร์เป้าหมายได้ก่อน แต่หากเป็นเครือข่ายที่มีอุปกรณ์ไม่น่าเชื่อถือเชื่อมต่ออยู่ ความเสี่ยงก็เพิ่มขึ้นอย่างมีนัยสำคัญ
เราเตอร์ที่ใช้เฟิร์มแวร์ 3.0.0.6_102 ต้องตรวจสอบทันที
รายงานด้านความปลอดภัยระบุว่าเฟิร์มแวร์ตระกูล 3.0.0.6_102 เป็นกลุ่มที่ได้รับผลกระทบ ขณะที่หน่วยงานด้านความปลอดภัยไซเบอร์ในยุโรปรายงานว่า ASUS ได้ออกอัปเดตเพื่อแก้ไขช่องโหว่ระดับสูงที่เกี่ยวข้องกับเฟิร์มแวร์เราเตอร์หลายรายการแล้ว
ผู้ใช้ควรตรวจสอบเวอร์ชันเฟิร์มแวร์ของเราเตอร์ที่ใช้งานอยู่ และดาวน์โหลดรุ่นแก้ไขจากเว็บไซต์สนับสนุนของ ASUS ที่ตรงกับรุ่นอุปกรณ์เท่านั้น
สามารถตรวจสอบข้อมูลและอัปเดตได้ผ่านเว็บไซต์ ASUS Security Advisory หรือ เว็บไซต์สนับสนุนผลิตภัณฑ์เครือข่าย ASUS
ยังอัปเดตไม่ได้ ควรปิด Remote Access จาก WAN
สำหรับผู้ดูแลเครือข่ายที่ยังไม่สามารถติดตั้งเฟิร์มแวร์รุ่นแก้ไขได้ทันที ควรลดช่องทางที่ผู้ไม่หวังดีจะเข้าถึงระบบจัดการเราเตอร์ โดยมีมาตรการสำคัญดังนี้
-
ปิด Remote Access จาก WAN จำกัดการเข้าถึงหน้าจัดการเราเตอร์ให้เฉพาะอุปกรณ์หรือเครือข่ายภายในที่เชื่อถือได้
-
ตั้งรหัสผ่านใหม่ที่คาดเดายากและไม่ซ้ำกัน ทั้งบัญชีผู้ดูแลระบบและเครือข่าย Wi-Fi
-
ตรวจสอบอุปกรณ์ที่เชื่อมต่อกับเครือข่าย หากพบอุปกรณ์แปลกปลอม ควรตรวจสอบและจำกัดการเข้าถึง
-
ตรวจสอบเซสชันของแอปที่ใช้จัดการเราเตอร์ และลบเซสชันที่ไม่รู้จักหรือไม่ได้ใช้งาน
-
รีสตาร์ตเราเตอร์หลังติดตั้งเฟิร์มแวร์ เพื่อให้ระบบกลับมาทำงานด้วยเฟิร์มแวร์ที่อัปเดตแล้ว
มาตรการเหล่านี้เป็นเพียงการลดความเสี่ยงชั่วคราว ไม่ใช่สิ่งทดแทนการติดตั้งเฟิร์มแวร์ที่แก้ไขช่องโหว่แล้ว
สรุป: ผู้ใช้เราเตอร์ ASUS ที่ใช้เฟิร์มแวร์ 3.0.0.6_102 ควรตรวจสอบเวอร์ชันที่ได้รับการแก้ไขโดยเร็ว เพราะช่องโหว่ CVE-2026-93489 อาจเปิดทางให้ผู้โจมตีบนเครือข่ายใกล้เคียงข้ามขั้นตอนล็อกอินและดำเนินการในระดับผู้ดูแลระบบได้ การอัปเดตเฟิร์มแวร์และจำกัดการเข้าถึงหน้าจัดการเราเตอร์จึงเป็นสิ่งสำคัญในการลดความเสี่ยงต่อเครือข่ายภายในบ้านและสำนักงาน
ที่มา: TechPowerUp